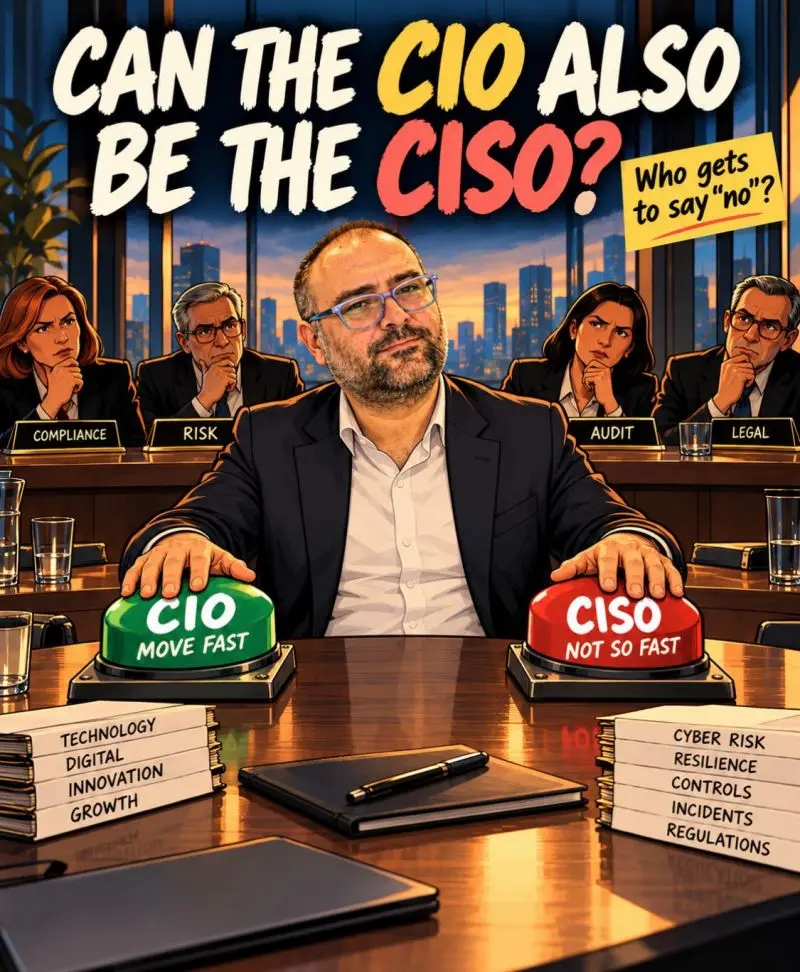
Ho come l’impressione che nelle aziende italiane spesso si faccia gran confusione e sovente i ruoli di CIO, CISO, CDO e responsabile innovazione siano quasi sempre la stessa persona.
Sul biglietto da visita c’è scritto spesso responsabile IT, il piano tecnologico per lo più sta scritto sulla carta del formaggio e budget viene strizzato ‘ad occhio’ da un CFO che sta alla materia quanto il due di coppe quando la briscola è a bastoni.
Al malcapitato tecnologo rimangono in testa anche troppi cappelli, tanto più che per i manuali di governance questa sarebbe una mezza eresia: chi costruisce i sistemi non dovrebbe certificarne da solo la sicurezza.
Ragionando all’opposto, abbiamo però il problema che, separando le carriere, il CISO viene spesso tenuto a distanza scopre le decisioni a cose fatte, scrive policy su sistemi che non tocca direttamente e diventa uno degli ‘uffici del no’ che tutti imparano ad aggirare - un po come quello del DPO. (Non fate i santarellini, tanto lo so che segretamente lo pensate)
Si puo davvero accentrare CIO, CDO e CISO alla stessa persona senza correre il rischio di non sapere come controllare il controllore?
Siccome poi queste figure le incontro in giro a vari eventi, e loro stessi spesso non sanno spiegarmi come portano il fieno in cascina per le loro aziende, mi sovviene che forse stiamo copiando gli organigrammi delle multinazionali e ci stiamo portando a casa le sigle lasciando al contempo sullo scaffale la comprensione della funzione che incarnano.
Il CIO dovrebbe rispondere di come far funzionare e crescere i sistemi, il CISO di quanto rischio ci prendiamo mentre lo facciamo. Chief Digital e Chief Innovation sono poi bestie non definite, probabilmente messe li a complemento del CIO su sistemi più lontani dall’IT classico e più vicini alla generazione di reddito.
Ma rimane che in un’azienda con tutte e quattro le funzioni incarnate in una sola testa resta lecito chiedersi chi abbia il potere di bloccare un go-live quando l’aspetto sicurezza non è stato ben curato e si deve mantenere una scadenza commerciale.
Chi firma il rischio? Solo il tecnologo? E il business dov’è? E il board?
A mio avviso il CIO può essere anche il CISO, purché esista qualcuno con il diritto di fermarlo e il coraggio di usare il veto di cui dispone. Ma quel qualcuno deve capirci qualcosa altrimenti è solo un diritto su carta.
E senza quel qualcuno - per converso - avete quattro ruoli su una sola sedia e nessun governo.
Voi sapete nella vostra azienda chi può davvero fermare un progetto per motivi di sicurezza? Ne conoscete ruolo e riporto in organigramma e funzioni reali? Non la sigla.