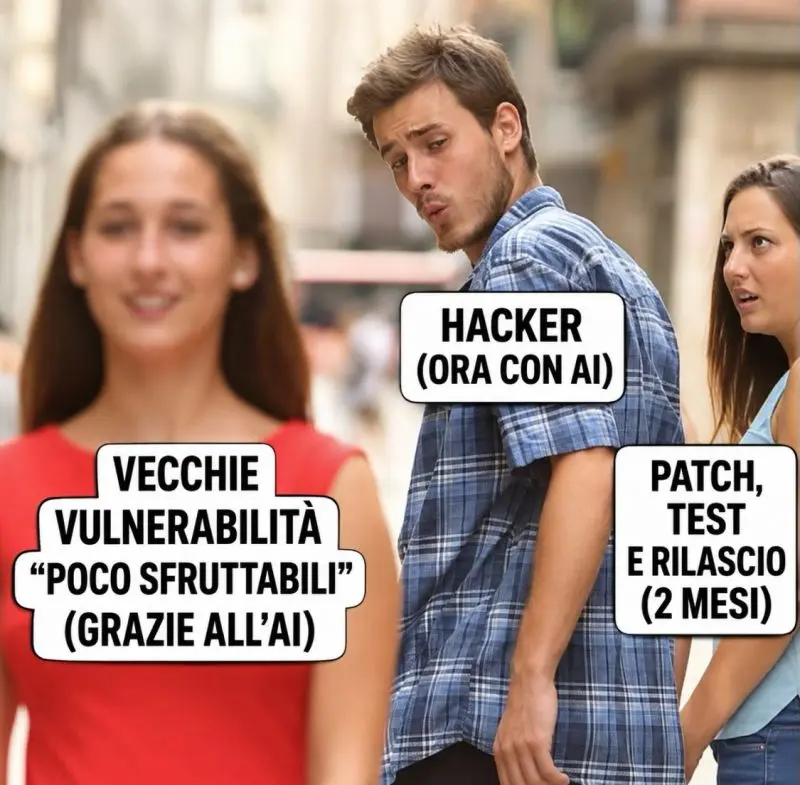
C’è un aspetto dell’intelligenza artificiale applicata alla cybersecurity che credo stiamo sottovalutando: l’AI sta rendendo sfruttabili vulnerabilità che conosciamo da anni, ma che fino a ieri erano troppo complesse da trasformare in attacchi concreti.
Avete presente il recentissimo caso su PHP? Sì, proprio quel linguaggio di programmazione alla base di circa il 70% dei siti web…
Ecco, quella è proprio una vulnerabilità critica scoperta grazie al lavoro di ricercatori di sicurezza supportati dall’intelligenza artificiale.
La cosa interessante è che il problema alla base era già stato segnalato nel 2024. Era considerato sostanzialmente un bug capace al massimo di mandare in crash un’applicazione, quindi sostanzialmente ignorato.
Poi qualcuno, utilizzando strumenti di AI, è riuscito a dimostrare che quello stesso bug poteva consentire l’esecuzione di codice arbitrario sul server.
Apriti cielo! Il bug non era cambiato ma la capacità di sfruttarlo sì, e questo è un problema enorme per chi gestisce sistemi informativi aziendali.
Negli ultimi decenni abbiamo accumulato una quantità impressionante di debito tecnico: applicazioni legacy, librerie obsolete, integrazioni stratificate e vulnerabilità considerate poco rilevanti perché difficili da sfruttare.
Abbiamo implicitamente fatto affidamento anche sulla complessità tecnica come barriera agli attacchi.
Tuttavia, l’intelligenza artificiale sta progressivamente abbattendo quella barriera, e in più trovare una vulnerabilità e sfruttarla può richiedere oggi molto meno tempo che correggerla, testare la soluzione e distribuirla senza compromettere i sistemi esistenti.
Nel caso di PHP la ricerca assistita dall’AI ha richiesto circa due settimane. La realizzazione della patch ha impegnato quattro ingegneri per due mesi.
Questo significa che la velocità con cui possiamo scoprire nuove vulnerabilità rischia di superare la nostra capacità di correggerle.
Credo che dovremmo iniziare a considerare il debito tecnico anche come un rischio di sicurezza dinamico, il cui peso cresce con l’evoluzione delle capacità dell’AI.
E forse dovremmo anche rivedere le priorità di investimento: meno tolleranza verso il legacy non governato, più automazione della sicurezza, più attenzione alla manutenzione preventiva.
Perché il problema non è soltanto che l’AI rende più intelligenti gli attaccanti, ma anche che sta rendendo meno sicure alcune delle assunzioni sulle quali abbiamo costruito i nostri sistemi.
Capisco che nel day-to-day abbiamo tutti delle priorità business da portare a termine, tuttavia non credete che la continuità del business (ovvero garantire che i soldi entrino in cassa) meriti un livello di priorità maggiore e tale da mettere in pausa i pet project di qualcuno che continuamente vi piovono in testa?
Ditemelo nei commenti.